
A ISO/IEC 42001 é a primeira norma internacional de gestão da inteligência artificial. Descubra o que implica na prática para a função de Recursos Humanos, como se aplica às empresas em Portugal e em que difere do Regulamento Europeu da Inteligência Artificial (AI Act).
Em resumo:
- A ISO/IEC 42001 é a primeira norma internacional para sistemas de gestão da inteligência artificial, publicada em dezembro de 2023.
- É uma certificação voluntária. Não é uma obrigação legal para as empresas em Portugal, ao contrário de determinadas disposições do AI Act.
- Na área dos Recursos Humanos, funciona como um critério de confiança sempre que uma ferramenta de IA intervém na triagem de CV, na correspondência entre candidatos e vagas ou na análise de dados de RH.
- A Bizneo HR dispõe da certificação ISO/IEC 42001, juntamente com as certificações ISO 9001 e ISO 27001.
A ISO/IEC 42001 é a primeira norma internacional que estabelece um enquadramento para a gestão da inteligência artificial numa organização. Publicada em dezembro de 2023 pela ISO e pela IEC, não define como desenvolver ou programar uma IA, mas sim como a gerir: quem toma as decisões, quem controla os riscos e quem verifica se o sistema funciona de forma adequada.
Sempre que uma ferramenta de RH utiliza IA para analisar candidaturas, avaliar o desempenho ou apresentar recomendações, o diretor de Recursos Humanos ou o responsável pela conformidade deve conseguir responder a uma questão concreta: quem supervisiona essa decisão antes de esta afetar um candidato ou colaborador? A ISO 42001 responde a esta questão através de um enquadramento documentado, em vez de depender de uma confiança cega nos algoritmos.
O que é a norma ISO/IEC 42001?
A ISO/IEC 42001:2023 é uma norma de sistema de gestão, construída com base na mesma estrutura de normas como a ISO 9001, relativa à qualidade, ou a ISO 27001, relativa à segurança da informação. Não especifica uma tecnologia de IA em particular. Estabelece uma estrutura organizacional que abrange o contexto, a liderança, o planeamento, o suporte, o funcionamento, a avaliação do desempenho e a melhoria contínua.
Na prática, uma empresa certificada demonstrou que documenta os seus sistemas de IA, avalia os respetivos riscos, enviesamentos, erros e impactos nas pessoas, e revê regularmente as suas práticas. Não se trata de uma auditoria técnica ao código, mas sim de uma auditoria à gestão e à governação da inteligência artificial.
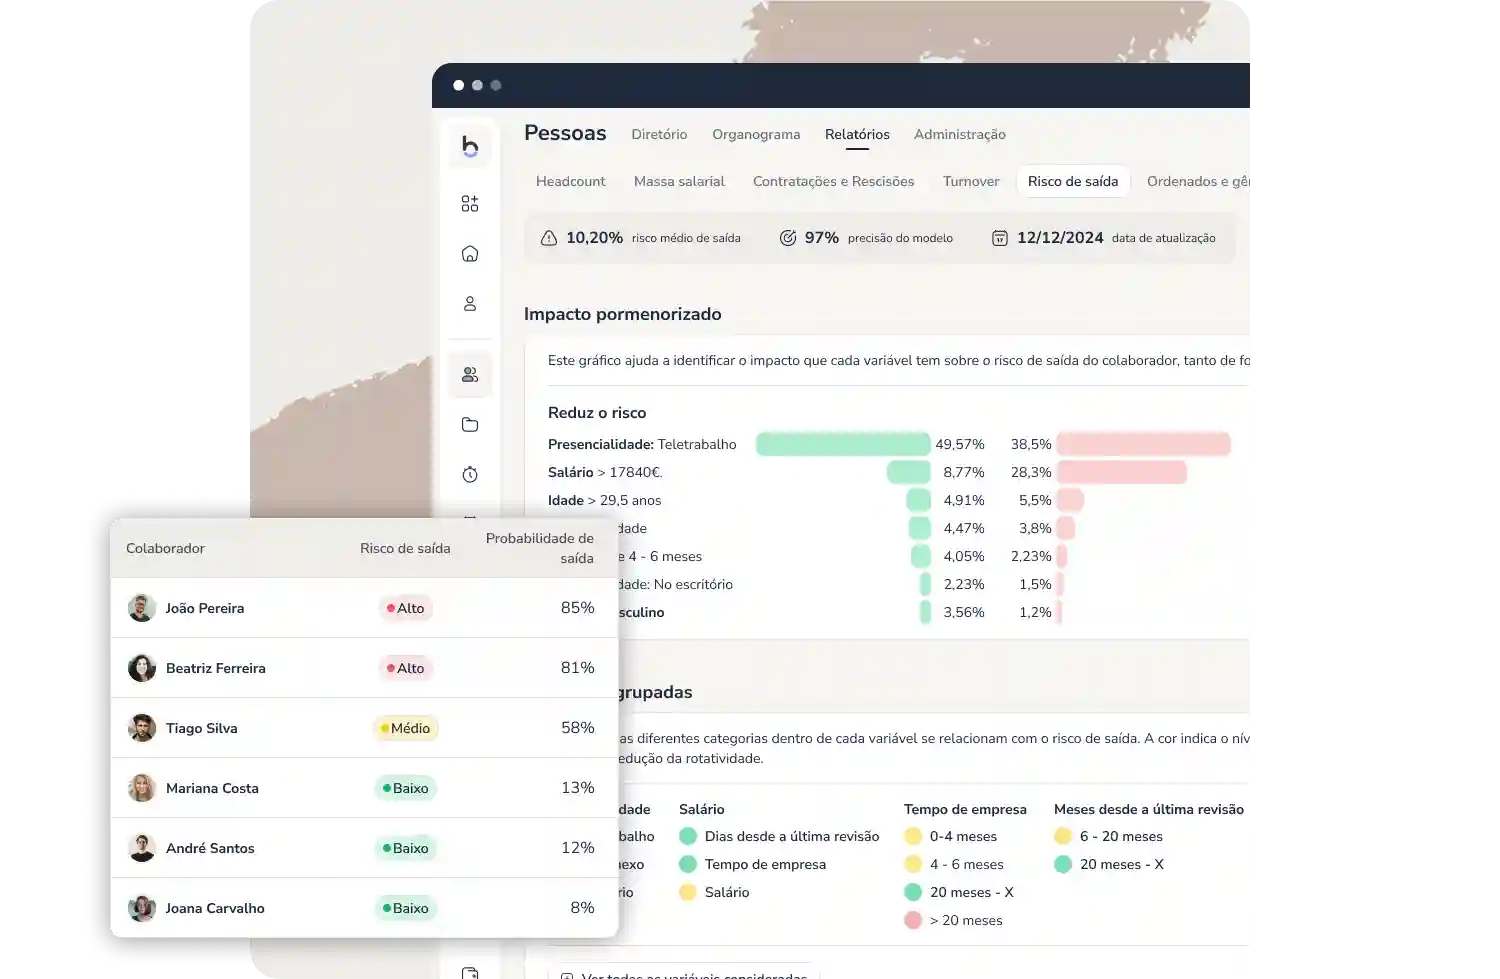
A norma destina-se a qualquer organização que desenvolva, forneça ou utilize sistemas de IA, independentemente da sua dimensão. Uma empresa de software de RH, uma consultora de recrutamento ou um departamento de Recursos Humanos que implemente ferramentas de IA internamente podem recorrer a esta norma.
É necessário regular a utilização da IA nos processos de RH?
Um recrutador pode utilizar uma ferramenta de IA para fazer a triagem de candidaturas sem que a direção de Recursos Humanos ou o departamento de TI tenha conhecimento disso. Nenhum sistema de segurança convencional deteta necessariamente este tipo de utilização, uma vez que protege os dados, mas não controla as decisões tomadas com base neles.
A ISO 42001 responde a esta questão através de um inventário obrigatório: que ferramentas de IA são utilizadas na empresa, para que finalidades e quem é responsável pela sua utilização.
Porque é necessária uma norma de gestão para a IA?
As ferramentas de IA apresentam riscos que os referenciais de segurança tradicionais não conseguem abranger adequadamente: enviesamento algorítmico, falta de transparência na forma como uma decisão é tomada e utilização de uma ferramenta para finalidades diferentes daquelas para as quais foi concebida. Um sistema de segurança protege os dados. Não verifica, por si só, se uma IA trata as candidaturas de forma justa.
A isto junta-se um problema organizacional específico dos RH. Um recrutador pode utilizar uma ferramenta externa de IA para fazer uma pré-seleção de candidaturas sem que a direção de Recursos Humanos ou o departamento de TI tenha conhecimento disso. Este fenómeno, por vezes designado por shadow AI, escapa ao controlo enquanto não existir um enquadramento que obrigue a identificar e registar essas utilizações.
A ISO 42001 exige precisamente esse inventário: que sistemas de IA são utilizados, por quem e com que responsabilidades associadas.
O que significa a certificação ISO 42001 para uma empresa?
Obter a certificação implica implementar um sistema completo de gestão da inteligência artificial, auditado por um organismo independente. Este processo inclui o mapeamento das utilizações de IA na organização, uma avaliação de impacto para cada sistema considerado sensível e procedimentos de supervisão humana.
Uma norma complementar, a ISO/IEC 42005, publicada em maio de 2025, especifica como realizar esta avaliação de impacto.
A empresa certificada assume também um compromisso contínuo. A certificação não é obtida uma única vez e mantida automaticamente: está sujeita a auditorias de acompanhamento periódicas, tal como acontece com a ISO 9001 ou a ISO 27001. Se o sistema de gestão não for mantido, a certificação pode ser retirada.
Para quem pretende adquirir um software, este aspeto é importante. Uma certificação ISO 42001 válida significa que o fornecedor é sujeito a avaliações regulares, e não apenas que passou por uma auditoria pontual há vários anos.
ISO 42001 e AI Act: qual é a diferença?
Este é um dos pontos que gera mais confusão. A ISO 42001 é uma norma voluntária. O AI Act, ou Regulamento Europeu da Inteligência Artificial, é um regulamento vinculativo, diretamente aplicável em Portugal e nos restantes Estados-Membros da União Europeia.
Uma empresa pode cumprir o AI Act sem estar certificada pela ISO 42001 e, inversamente, possuir a certificação ISO 42001 não significa que cumpra automaticamente todas as obrigações do regulamento. Na prática, os dois enquadramentos são complementares.
O AI Act estabelece obrigações específicas em função do nível de risco dos sistemas de IA. Entre estas encontram-se requisitos de transparência, supervisão humana, gestão de riscos e literacia em inteligência artificial.
Na área dos Recursos Humanos, determinadas ferramentas utilizadas para recrutamento, seleção, avaliação ou gestão de trabalhadores podem ser classificadas como sistemas de IA de risco elevado, de acordo com o Anexo III do regulamento. As obrigações específicas aplicáveis a estes sistemas têm um calendário próprio, com aplicação prevista a partir de 2 de dezembro de 2027.

A ISO 42001, por sua vez, disponibiliza uma metodologia para organizar a gestão e a governação da IA e apoiar a preparação para o cumprimento destas obrigações. Um sistema de gestão bem estruturado facilita a documentação, a avaliação de riscos e os mecanismos de controlo exigidos pelo regulamento.
No entanto, nenhuma disposição do AI Act exige, por si só, que uma empresa obtenha a certificação ISO 42001 para demonstrar conformidade com o regulamento, seja em Portugal ou a nível europeu.
Qual é o impacto para a função de Recursos Humanos?
As ferramentas de RH integram cada vez mais funcionalidades de IA: pré-seleção de candidaturas, correspondência entre competências e vagas e análise de dados de avaliação de desempenho. Cada uma destas utilizações pode envolver riscos de enviesamento algorítmico, muitas vezes difíceis de identificar antes de produzirem uma decisão discriminatória.
A ISO 42001 proporciona ao diretor de Recursos Humanos uma linguagem comum com o fornecedor de software e com o departamento jurídico. Em vez de perguntar apenas se uma IA é fiável, passa a ser possível colocar questões concretas e verificáveis: o fornecedor dispõe de um sistema de gestão documentado? Realiza avaliações de impacto? Existe supervisão humana nas decisões sensíveis?
Este enquadramento também protege a própria função de Recursos Humanos. Em caso de contestação de uma decisão apoiada por IA, como a rejeição de uma candidatura, poder demonstrar que existia previamente um sistema de governação reforça a capacidade da empresa para justificar os seus procedimentos, tanto enquanto entidade empregadora como enquanto fornecedora de software.
ISO 9001, ISO 27001 e ISO/IEC 42001: quais são as diferenças?
As três normas partilham a mesma estrutura de gestão, mas abrangem riscos diferentes. Esta tabela resume aquilo que cada uma representa na prática para quem pretende adquirir um software de RH.
| Norma | O que abrange | O que garante ao utilizador |
|---|---|---|
| ISO 9001 | Gestão da qualidade | Processos internos documentados e sujeitos a melhoria contínua. |
| ISO 27001 | Segurança da informação | Proteção dos dados contra acessos não autorizados. |
| ISO/IEC 42001 | Gestão da inteligência artificial | Governação da IA, incluindo a gestão de riscos e de enviesamentos. |
As três normas não se excluem: complementam-se. Um fornecedor de software de RH certificado nas três demonstra que estrutura os seus processos de qualidade, protege a informação e gere a utilização da IA com o mesmo rigor.
Como verificar se um software de RH utiliza a IA de forma responsável?
Antes de escolher uma ferramenta de RH que integre IA, a primeira verificação deve ser documental: o fornecedor disponibiliza as suas certificações e permite consultar os próprios certificados, em vez de apresentar apenas uma referência comercial às mesmas?

A Bizneo HR obteve a certificação ISO/IEC 42001, juntamente com as certificações ISO 9001 e ISO 27001. Na prática, isto significa que as funcionalidades da plataforma baseadas em IA, utilizadas, por exemplo, na pré-seleção de candidaturas através do ATS, estão integradas num sistema de gestão auditado, com rastreabilidade das decisões e controlo documentado dos riscos de enviesamento, em vez de dependerem de um algoritmo opaco.
Política de Inteligência Artificial da Bizneo HR
Também é importante verificar a data e o âmbito do certificado. Uma certificação abrange um perímetro específico, que pode incluir determinados produtos e instalações. Se essa informação não estiver disponível publicamente, deve ser solicitada diretamente ao fornecedor.

Perguntas frequentes sobre a ISO 42001
A ISO 42001 é obrigatória?
Não. Trata-se de uma norma voluntária. Nenhuma lei portuguesa exige atualmente que as empresas obtenham esta certificação. No entanto, determinadas obrigações do AI Act são vinculativas para as organizações que desenvolvem, disponibilizam ou utilizam sistemas de IA abrangidos pelo regulamento.
Qual é a diferença entre a certificação ISO 27001 e a ISO 42001 para um fornecedor SaaS?
A ISO 27001 centra-se na segurança da informação e na proteção dos dados. A ISO 42001 incide sobre a gestão dos próprios sistemas de IA, incluindo os seus riscos, enviesamentos e mecanismos de supervisão. Um fornecedor SaaS que utilize inteligência artificial pode beneficiar de ambas, uma vez que abrangem áreas diferentes.
Uma empresa precisa de ter a certificação ISO 42001 para cumprir o AI Act?
Não. São dois enquadramentos diferentes. A certificação pode facilitar a documentação e a organização dos processos necessários para cumprir o AI Act, mas o regulamento não a exige expressamente como condição de conformidade.
Quem emite a certificação ISO 42001?
A certificação é emitida por organismos de certificação independentes e acreditados, que realizam uma auditoria inicial e posteriores auditorias de acompanhamento periódicas. A ISO, enquanto entidade responsável pela publicação da norma, não emite diretamente certificados.