El uso de inteligencia artificial en las empresas se ha generalizado en todos los sectores. Cada vez más organizaciones integran herramientas con IA en su operación diaria y necesitan garantías de que sus proveedores de tecnología gestionan los riesgos, los sesgos y las decisiones automatizadas de forma responsable.
Según McKinsey, el 88% de las organizaciones a nivel global usa IA en al menos una función de negocio.
La adopción ha crecido más rápido que los controles que la gobiernan. ISO/IEC 42001 es la primera norma internacional que establece los requisitos para gestionar la inteligencia artificial en una organización: quién decide, quién controla los riesgos y quién verifica que un sistema de IA no produce resultados sesgados o discriminatorios.
Qué es la norma ISO/IEC 42001
ISO/IEC 42001:2023 es una norma de sistema de gestión, construida sobre la misma arquitectura que ISO 9001 (calidad) o ISO 27001 (seguridad de la información). No especifica una tecnología de IA concreta. Establece cómo gobernarla: contexto, liderazgo, planificación, operación, evaluación del rendimiento y mejora continua.
Una organización certificada ha demostrado ante un auditor independiente que documenta sus sistemas de IA, evalúa sus riesgos y revisa sus prácticas de forma periódica. La certificación no audita el código del algoritmo. Audita la gobernanza de la organización sobre la IA que utiliza o desarrolla.
La norma se dirige a cualquier organización que diseñe, suministre o utilice sistemas de inteligencia artificial, independientemente de su tamaño o sector.
Qué requisitos establece ISO 42001 para certificarse
La certificación exige implantar un sistema de gestión de IA completo, auditado por un organismo independiente. Los requisitos se organizan en cuatro bloques: inventario, análisis de riesgos, supervisión humana y auditoría continua.
Inventario de sistemas de IA
El primer requisito es saber qué sistemas de IA utiliza la organización, para qué y quién es responsable de cada uno. Un inventario completo incluye herramientas desarrolladas internamente, contratadas a terceros y adoptadas por los equipos sin validación de la dirección (shadow AI).
El inventario no es un registro estático. Cada vez que la organización incorpora una nueva herramienta con IA o modifica el uso de una existente, el registro debe actualizarse con el propósito, el alcance y el responsable asignado.
Análisis de riesgos y evaluación de impacto
Cada sistema de IA inventariado requiere una evaluación de los riesgos que genera: sesgo algorítmico, falta de transparencia en la toma de decisiones, uso fuera del propósito previsto e impacto sobre las personas afectadas. La evaluación analiza la probabilidad y la gravedad de cada riesgo, y define controles específicos para mitigarlo.
Una norma complementaria, ISO/IEC 42005, detalla cómo realizar la evaluación de impacto de los sistemas de IA. La combinación de ambas normas proporciona un marco completo para identificar, documentar y tratar los riesgos antes de que produzcan consecuencias.
Supervisión humana y trazabilidad de las decisiones
La norma exige que toda decisión automatizada por un sistema de IA tenga un mecanismo de supervisión humana documentado. La persona responsable debe poder intervenir, corregir o anular el resultado del sistema antes de que afecte a un tercero.
La trazabilidad complementa la supervisión. Si alguien cuestiona una decisión generada por IA, la organización debe poder explicar qué datos utilizó el sistema, qué criterios aplicó y quién la validó. Un sistema opaco que produce resultados correctos hoy sigue siendo un riesgo si nadie puede explicar por qué los produce.
Auditoría continua y mejora del sistema
La certificación ISO 42001 requiere auditorías de vigilancia periódicas por parte de un organismo independiente, igual que ISO 9001 o ISO 27001. El sistema de gestión debe mantenerse actualizado para conservar la certificación.
Para un comprador de software, la diferencia es relevante. Una certificación ISO 42001 activa significa que el proveedor se somete a auditorías recurrentes sobre su gobernanza de IA, con verificación continua de sus controles, sus análisis de impacto y sus mecanismos de supervisión.
ISO 42001 vs. AI Act: en qué se diferencian
ISO 42001 y el AI Act europeo regulan la inteligencia artificial desde ángulos distintos. Confundirlos es el error más frecuente entre los responsables de cumplimiento y los compradores de software.
| ISO/IEC 42001 | AI Act (Reglamento UE 2024/1689) | |
|---|---|---|
| Naturaleza | Norma voluntaria e internacional | Ley vinculante en la Unión Europea |
| Qué regula | El sistema de gestión de la IA en la organización | Las obligaciones legales según el nivel de riesgo del sistema |
| Quién la aplica | Cualquier organización del mundo que quiera certificarse | Proveedores y usuarios de IA que operen en la UE |
| Cómo se verifica | Auditoría de un organismo de certificación independiente | Supervisión de las autoridades nacionales de cada Estado miembro |
| Consecuencia de incumplimiento | Pérdida o denegación de la certificación | Sanciones de hasta 35 millones de euros o el 7% de la facturación mundial |
| Relación entre ambos | Facilita la documentación que el AI Act exige | No exige la certificación ISO 42001 como requisito de cumplimiento |
Un sistema de gestión certificado bajo ISO 42001 organiza la gobernanza que el AI Act exige a proveedores y usuarios de sistemas de alto riesgo. La norma es un método de trabajo; la ley es la obligación.
Situación en Latinoamérica: adopción sin AI Act
Latinoamérica carece de una ley equivalente al AI Act europeo. La certificación ISO 42001 es voluntaria y responde a una decisión de posicionamiento y confianza, no a una obligación regulatoria.
Para organizaciones latinoamericanas que trabajan con clientes europeos o multinacionales, la certificación funciona como garantía verificable de gobernanza ante mercados que sí están regulados.
ISO 9001 vs. ISO 27001 vs. ISO 42001: qué cubre cada una
ISO 9001, ISO 27001 e ISO 42001 comparten la misma estructura de sistema de gestión, pero cada una cubre un riesgo diferente. Saber qué garantiza cada certificación permite evaluar a un proveedor de software con criterios verificables en lugar de confiar en claims comerciales.
| ISO 9001 | ISO 27001 | ISO/IEC 42001 | |
|---|---|---|---|
| Qué gestiona | Calidad de los procesos internos | Seguridad de la información | Gobernanza de la inteligencia artificial |
| Qué riesgo cubre | Procesos inconsistentes, errores repetidos, falta de mejora continua | Accesos no autorizados, pérdida de datos, filtraciones | Sesgos algorítmicos, decisiones opacas, impacto sobre personas |
| Qué audita | Documentación de procesos, medición de resultados, acciones de mejora | Controles de acceso, cifrado, gestión de incidentes, continuidad de negocio | Inventario de sistemas de IA, análisis de riesgos, supervisión humana, trazabilidad |
| Qué garantiza al comprador | El proveedor tiene procesos documentados y los mejora de forma periódica | Los datos del cliente están protegidos con controles auditados | Los sistemas de IA del proveedor se gobiernan con análisis de impacto y supervisión verificable |
Las tres certificaciones se acumulan: calidad, seguridad de datos y gobernanza de IA son capas independientes. Un proveedor certificado en las tres, como Bizneo HR, demuestra que aplica el mismo nivel de exigencia auditable a sus procesos, a la protección de la información y a la gestión de los sistemas de inteligencia artificial que utiliza o desarrolla.
Qué implica ISO 42001 para la gestión de personas con IA
Los procesos de RR. HH. que incorporan inteligencia artificial y toman decisiones que afectan directamente a candidatos y empleados están clasificados como sistemas de alto riesgo en el AI Act europeo. La norma ISO 42001 aplica a tres áreas concretas donde la IA ya opera de forma habitual en la gestión de personas.
Selección y criba de candidatos
Un sistema de IA que filtra candidaturas, puntúa perfiles o conduce entrevistas automatizadas decide qué personas avanzan en el proceso y cuáles quedan descartadas. El riesgo de sesgo algorítmico es proporcional al volumen: a mayor número de candidaturas procesadas, mayor impacto si el criterio de selección reproduce un patrón discriminatorio.
ISO 42001 exige que la organización que utiliza o contrata un sistema de IA para selección tenga documentado qué datos alimentan el algoritmo, qué criterios aplica para puntuar y quién revisa los resultados antes de que el candidato reciba una respuesta.
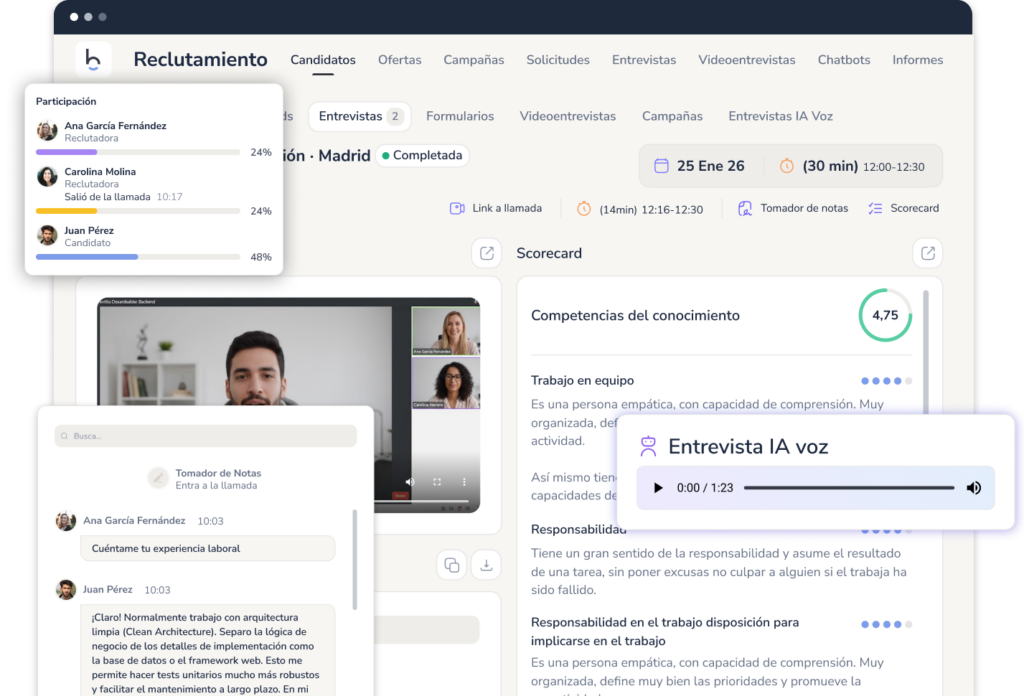
Bizneo ATS integra agentes de IA que cubren desde la redacción de la oferta hasta la evaluación final del candidato. Cada agente opera bajo el sistema de gestión de IA certificado ISO 42001, con trazabilidad de cada decisión automatizada y supervisión del reclutador antes de que el resultado afecte al candidato.
Evaluación del desempeño
Una herramienta de IA que analiza competencias, genera feedback o identifica patrones de rendimiento influye directamente en decisiones de promoción, formación o desvinculación. Si el modelo de evaluación reproduce un sesgo histórico (favorecer un perfil demográfico o penalizar un estilo de trabajo), el impacto se extiende a toda la plantilla.
ISO 42001 requiere que la organización documente qué datos alimentan la evaluación asistida por IA, qué peso tiene cada criterio y cómo se garantiza que una persona revisa el resultado antes de que se convierta en una decisión sobre el empleado.
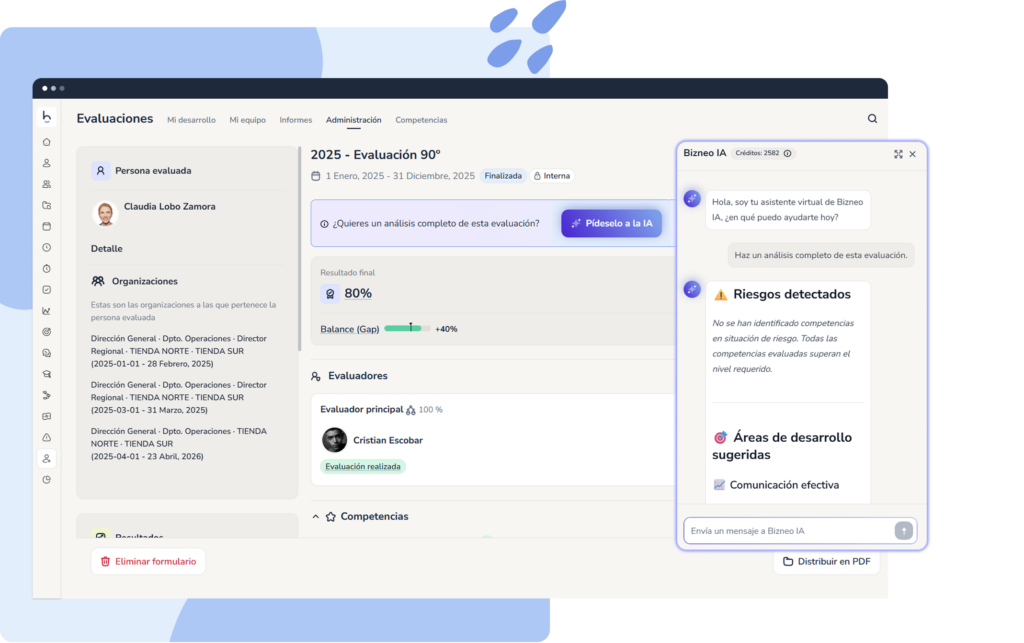
Bizneo HR integra IA en la evaluación del desempeño para analizar competencias y generar feedback dentro del mismo marco de gobernanza certificado ISO 42001 que aplica al resto de módulos de la plataforma.
Gestión del tiempo y control horario
Un sistema de IA que detecta anomalías en los fichajes, anticipa la carga de trabajo en los cuadrantes o analiza patrones de absentismo procesa datos sensibles de la jornada laboral de cada empleado. El AI Act clasifica la vigilancia de trabajadores como alto riesgo, lo que incluye cualquier sistema que evalúe o monitorice el comportamiento durante el tiempo de trabajo.
ISO 42001 exige que la organización identifique qué datos recoge el sistema, con qué propósito los procesa y quién valida las alertas antes de que se traduzcan en una acción sobre el empleado.
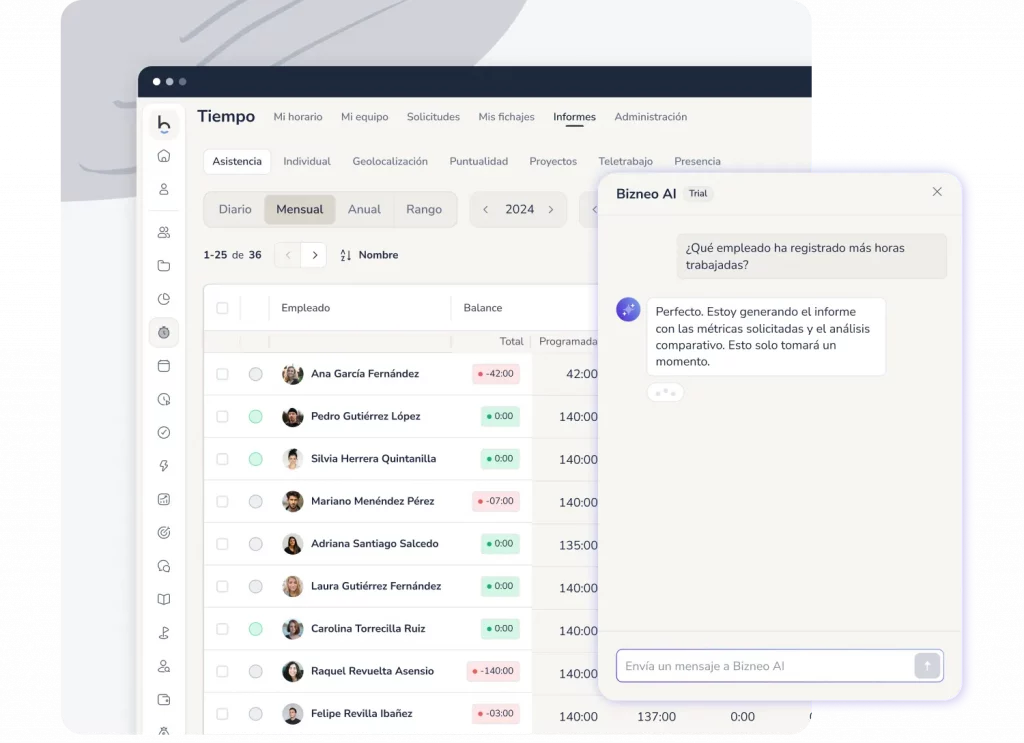
Bizneo HR aplica IA predictiva a la planificación de turnos y al análisis de puntualidad, con los controles de sesgo y supervisión humana que exige la norma ISO 42001. El responsable consulta la planificación en lenguaje natural, recibe una propuesta basada en los datos reales del equipo y aprueba o ajusta antes de que se aplique.
Cómo verificar que un software de RR. HH. gestiona la IA de forma responsable
El paso inicial consiste en revisar la documentación oficial: las empresas transparentes facilitan el acceso íntegro a sus certificados. En una acreditación como la ISO 42001 resulta sencillo comprobar la entidad emisora, el periodo de vigencia, las sedes y productos específicos incluidos en el alcance, así como el calendario de las auditorías de seguimiento.
Para evaluar la gobernanza del sistema antes de contratar, conviene plantear tres preguntas directas: qué modelos de IA utiliza la herramienta y en qué etapas intervienen, qué evaluaciones de riesgos y sesgos respaldan cada función, y qué protocolos documentados de supervisión humana quedan en manos de tu equipo.
La adopción de IA en la gestión de personas va a seguir acelerándose. Exigir a un proveedor las mismas garantías documentadas que se exigen en protección de datos o en calidad de procesos es el criterio que separa una decisión informada de una apuesta basada en promesas comerciales.
Bizneo HR integra en una única plataforma las certificaciones ISO 9001, ISO 27001 e ISO/IEC 42001, auditadas por un organismo independiente para respaldar la calidad, la seguridad de la información y la gobernanza de la inteligencia artificial. Permite a cualquier organización gestionar su equipo mediante herramientas de IA que cumplen con los estándares de trazabilidad y supervisión humana exigidos tanto por la normativa ISO como por el marco del AI Act.